24/7 cyberbescherming met Managed Platform for XDR
Cyberaanvallen worden sneller, slimmer en moeilijker te detecteren. Aanvallers maken steeds vaker gebruik van AI om kwetsbaarheden te vinden, phishingaanvallen te automatiseren en sneller toe te slaan. Tegelijkertijd missen veel organisaties de capaciteit om 24/7 verdachte activiteiten te monitoren. Met Managed Platform for XDR combineer je de kracht van AI met de expertise van securityspecialisten. Zo worden dreigingen sneller herkend, geanalyseerd en aangepakt voordat ze impact hebben op de organisatie.
Heb jij voldoende zicht op cyberdreigingen?
Weet je zeker dat verdachte activiteiten binnen jouw IT-omgeving altijd op tijd worden opgemerkt? Cyberdreigingen worden steeds geavanceerder en laten zich niet beperken tot kantooruren. Tegelijkertijd krijgen IT-teams dagelijks te maken met een groeiend aantal meldingen, waarschuwingen en mogelijke risico's. Zonder continu inzicht is het lastig om te bepalen welke signalen direct aandacht vragen en welke kunnen wachten. Managed Platform for XDR helpt je om dreigingen sneller te herkennen en gericht actie te ondernemen.
Wat levert Managed Platform for XDR op?
- Minder kans op schade door cyberincidenten: Verdachte activiteiten worden 24/7 bewaakt en sneller onderzocht, waardoor risico's beperkt blijven.
- Meer grip op je beveiliging: Je krijgt inzicht in dreigingen, kwetsbaarheden en trends binnen de omgeving. Hierdoor kun je gerichter prioriteiten stellen.
-
Ontzorg het IT-team: Monitoring en eerste respons worden uitgevoerd door securityspecialisten, zodat interne teams zich kunnen richten op strategische werkzaamheden.
-
Een aanpak die meegroeit met de organisatie: Nieuwe gebruikers, applicaties en risico's vragen om een beveiligingsaanpak die kan meebewegen. Managed Platform for XDR ondersteunt die groei.
Hoe werkt Managed Platform for XDR?
-
Identify: Breng risico's, kwetsbaarheden en potentiële aanvalsvectoren in kaart binnen gebruikersaccounts, apparaten, applicaties en cloudomgevingen.
-
Protect: Versterk de beveiliging met Microsoft Defender, security policies en continue monitoring om risico's te verkleinen.
-
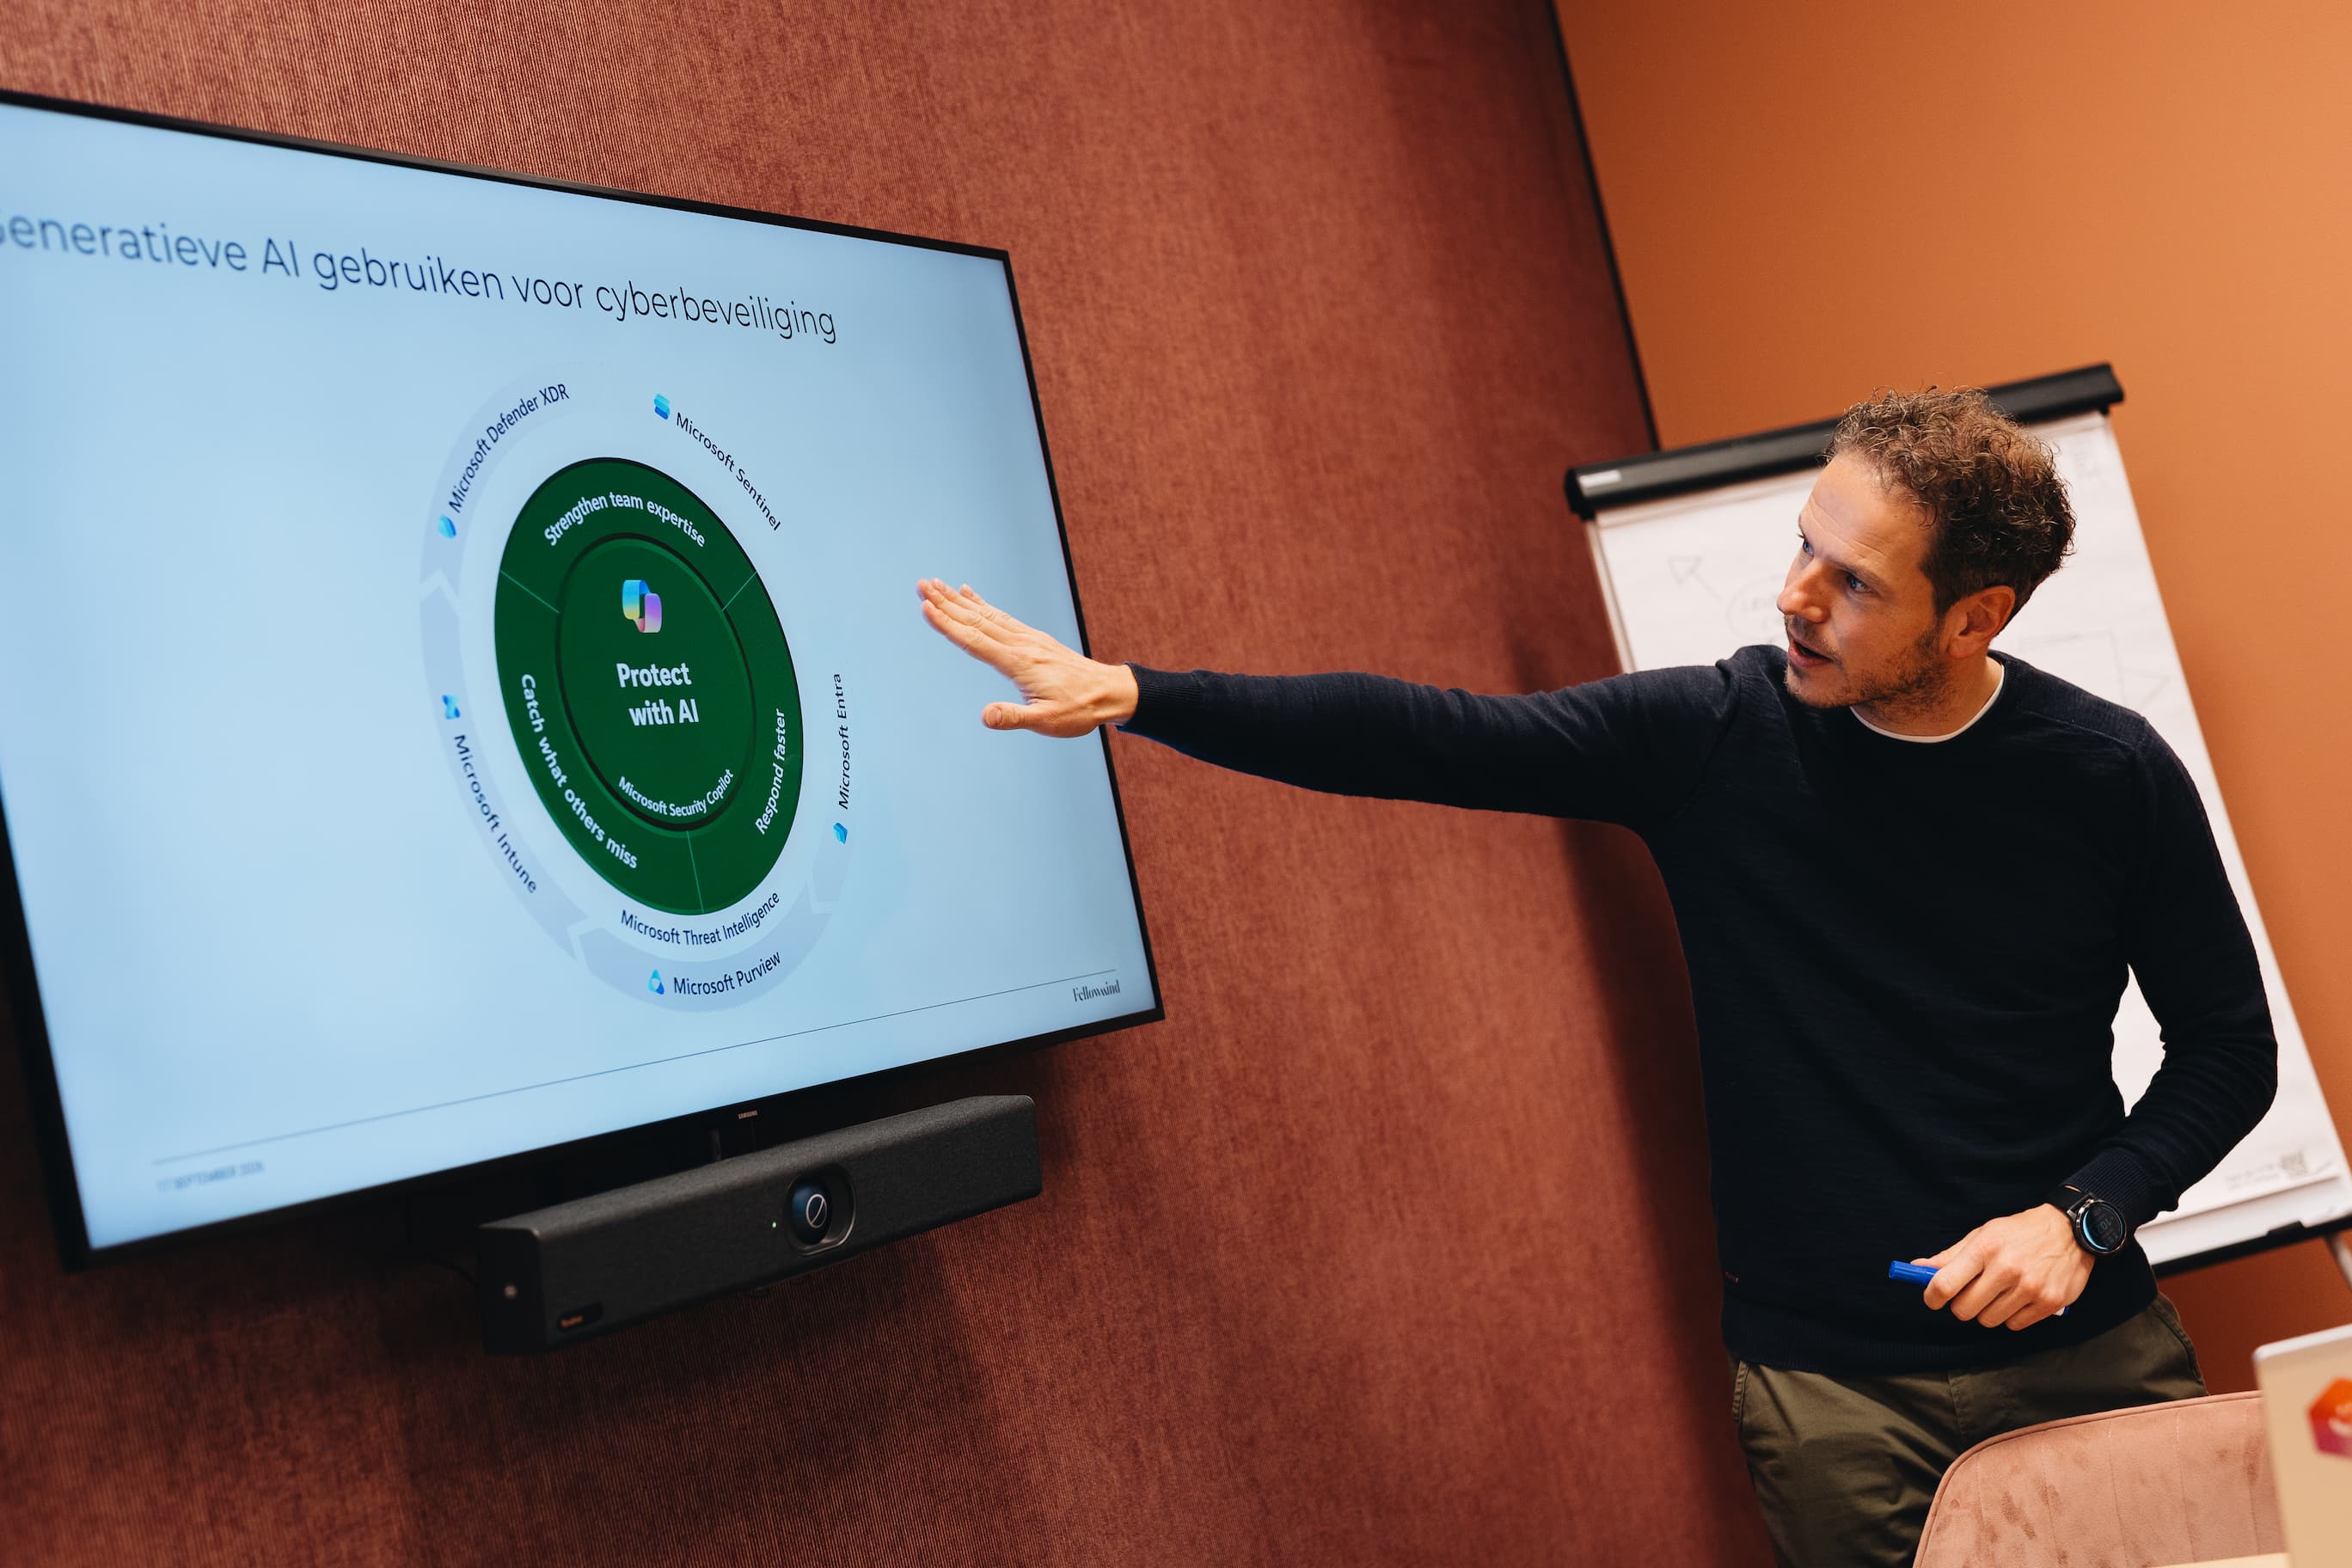
Detect: AI-gedreven analyses en XDR-technologie signaleren afwijkend gedrag en verdachte activiteiten binnen Microsoft 365, endpoints, identiteiten en cloudomgevingen.
-
Respond: Securityspecialisten onderzoeken incidenten en nemen direct maatregelen om dreigingen te isoleren en verdere schade te voorkomen.
-
Recover: Na een incident ontvang je aanbevelingen en inzichten om de cyberweerbaarheid van de organisatie verder te versterken en toekomstige risico's te beperken.
Bescherm jouw organisatie vandaag nog
Laat je gegevens achter en wij helpen je jouw omgeving veilig te houden en cyberdreigingen voor te blijven.
Vergroot je weerbaarheid tegen cybersecuritybedreigingen!
Veelgestelde vragen
Wat is (Managed) XDR?
Extended Detection and Response (XDR) brengt signalen uit verschillende securityoplossingen samen om dreigingen sneller te detecteren en op te lossen.
Wat is het verschil tussen XDR en een SOC?
XDR is de technologie. Een Security Operations Center (SOC) gebruikt deze technologie om incidenten te monitoren en erop te reageren.
Voor welke organisaties is Managed XDR geschikt?
Voor organisaties die hun cyberweerbaarheid willen vergroten, maar niet zelf een volledig securityteam beschikbaar hebben.
Werkt Managed XDR samen met Microsoft 365?
Ja. Het platform maakt gebruik van Microsoft Sentinel en Microsoft Defender om dreigingen te detecteren en te beheren.