Wat is agentic security?
Het speelveld van cybersecurity verandert razendsnel. Waar cyberaanvallen steeds sneller en slimmer worden, groeit ook de complexiteit van de digitale omgeving. Cloudplatformen, SaaS-oplossingen, identiteiten, data en AI vragen om voortdurende aandacht. Met agentic security ontstaat een nieuwe aanpak. AI-agents ondersteunen niet alleen bij analyses en aanbevelingen, maar kunnen binnen vooraf bepaalde grenzen ook zelfstandig onderzoek doen en acties uitvoeren. De uitdaging ligt in het vinden van de juiste balans: hoe benut je de kracht van autonome technologie om de digitale weerbaarheid te vergroten, zonder de regie over risico's, data en besluitvorming uit handen te geven?
Wat maakt security ‘agentic’?
Traditionele automatisering volgt vooraf gedefinieerde regels. Een AI-agent werkt anders: die verzamelt context, bepaalt de beste aanpak, gebruikt beschikbare tools en past zijn werkwijze aan wanneer omstandigheden veranderen. In cybersecurity kan dat gaan van het prioriteren van meldingen tot het reconstrueren van aanvalspaden of het isoleren van een kwetsbaar endpoint.
Autonomie is daarbij geen kwestie van alles of niets. Organisaties kunnen stapsgewijs opschalen: van observeren en adviseren, naar handelen na goedkeuring, tot zelfstandig optreden in duidelijk afgebakende en omkeerbare scenario's.
Beveilig de volledige AI-keten
De rol van agentic security beperkt zich niet tot incidentrespons. Naarmate AI een grotere rol speelt binnen organisaties, wordt beveiliging een verantwoordelijkheid die de volledige levenscyclus beslaat. Dat begint bij de ontwikkeling van AI-oplossingen en loopt door tot de agents, data en modellen die dagelijks worden ingezet.
Een veilige aanpak vraagt daarom om meer dan alleen monitoring. Denk aan inzicht in gebruikte agents, sterk identity- en toegangsbeheer, een gecontroleerde uitvoeromgeving en bescherming van gevoelige informatie. Daarnaast is het belangrijk om een duidelijke scheiding aan te brengen tussen oplossingen die productierijp zijn en nieuwe innovaties die nog in een gecontroleerde omgeving moeten worden beproefd.
Governance is geen rem, maar een randvoorwaarde
Naarmate AI-agents meer taken zelfstandig uitvoeren, groeit ook hun verantwoordelijkheid. Een agent met te veel rechten, onbetrouwbare databronnen of een onjuiste interpretatie van informatie kan onbedoeld bedrijfsprocessen verstoren, gevoelige data blootstellen of legitieme activiteiten blokkeren.
Daarom is sterke governance essentieel. Iedere agent heeft een herkenbare identiteit, duidelijke bevoegdheden en toegang tot vooraf goedgekeurde databronnen nodig. Volledige logging, transparante besluitvorming en heldere escalatieprocedures zorgen ervoor dat organisaties grip houden op risico's zonder innovatie af te remmen. Voor kritieke acties blijft menselijke goedkeuring of een veilige terugdraaimogelijkheid onmisbaar.
Waar agentic security operationeel wordt
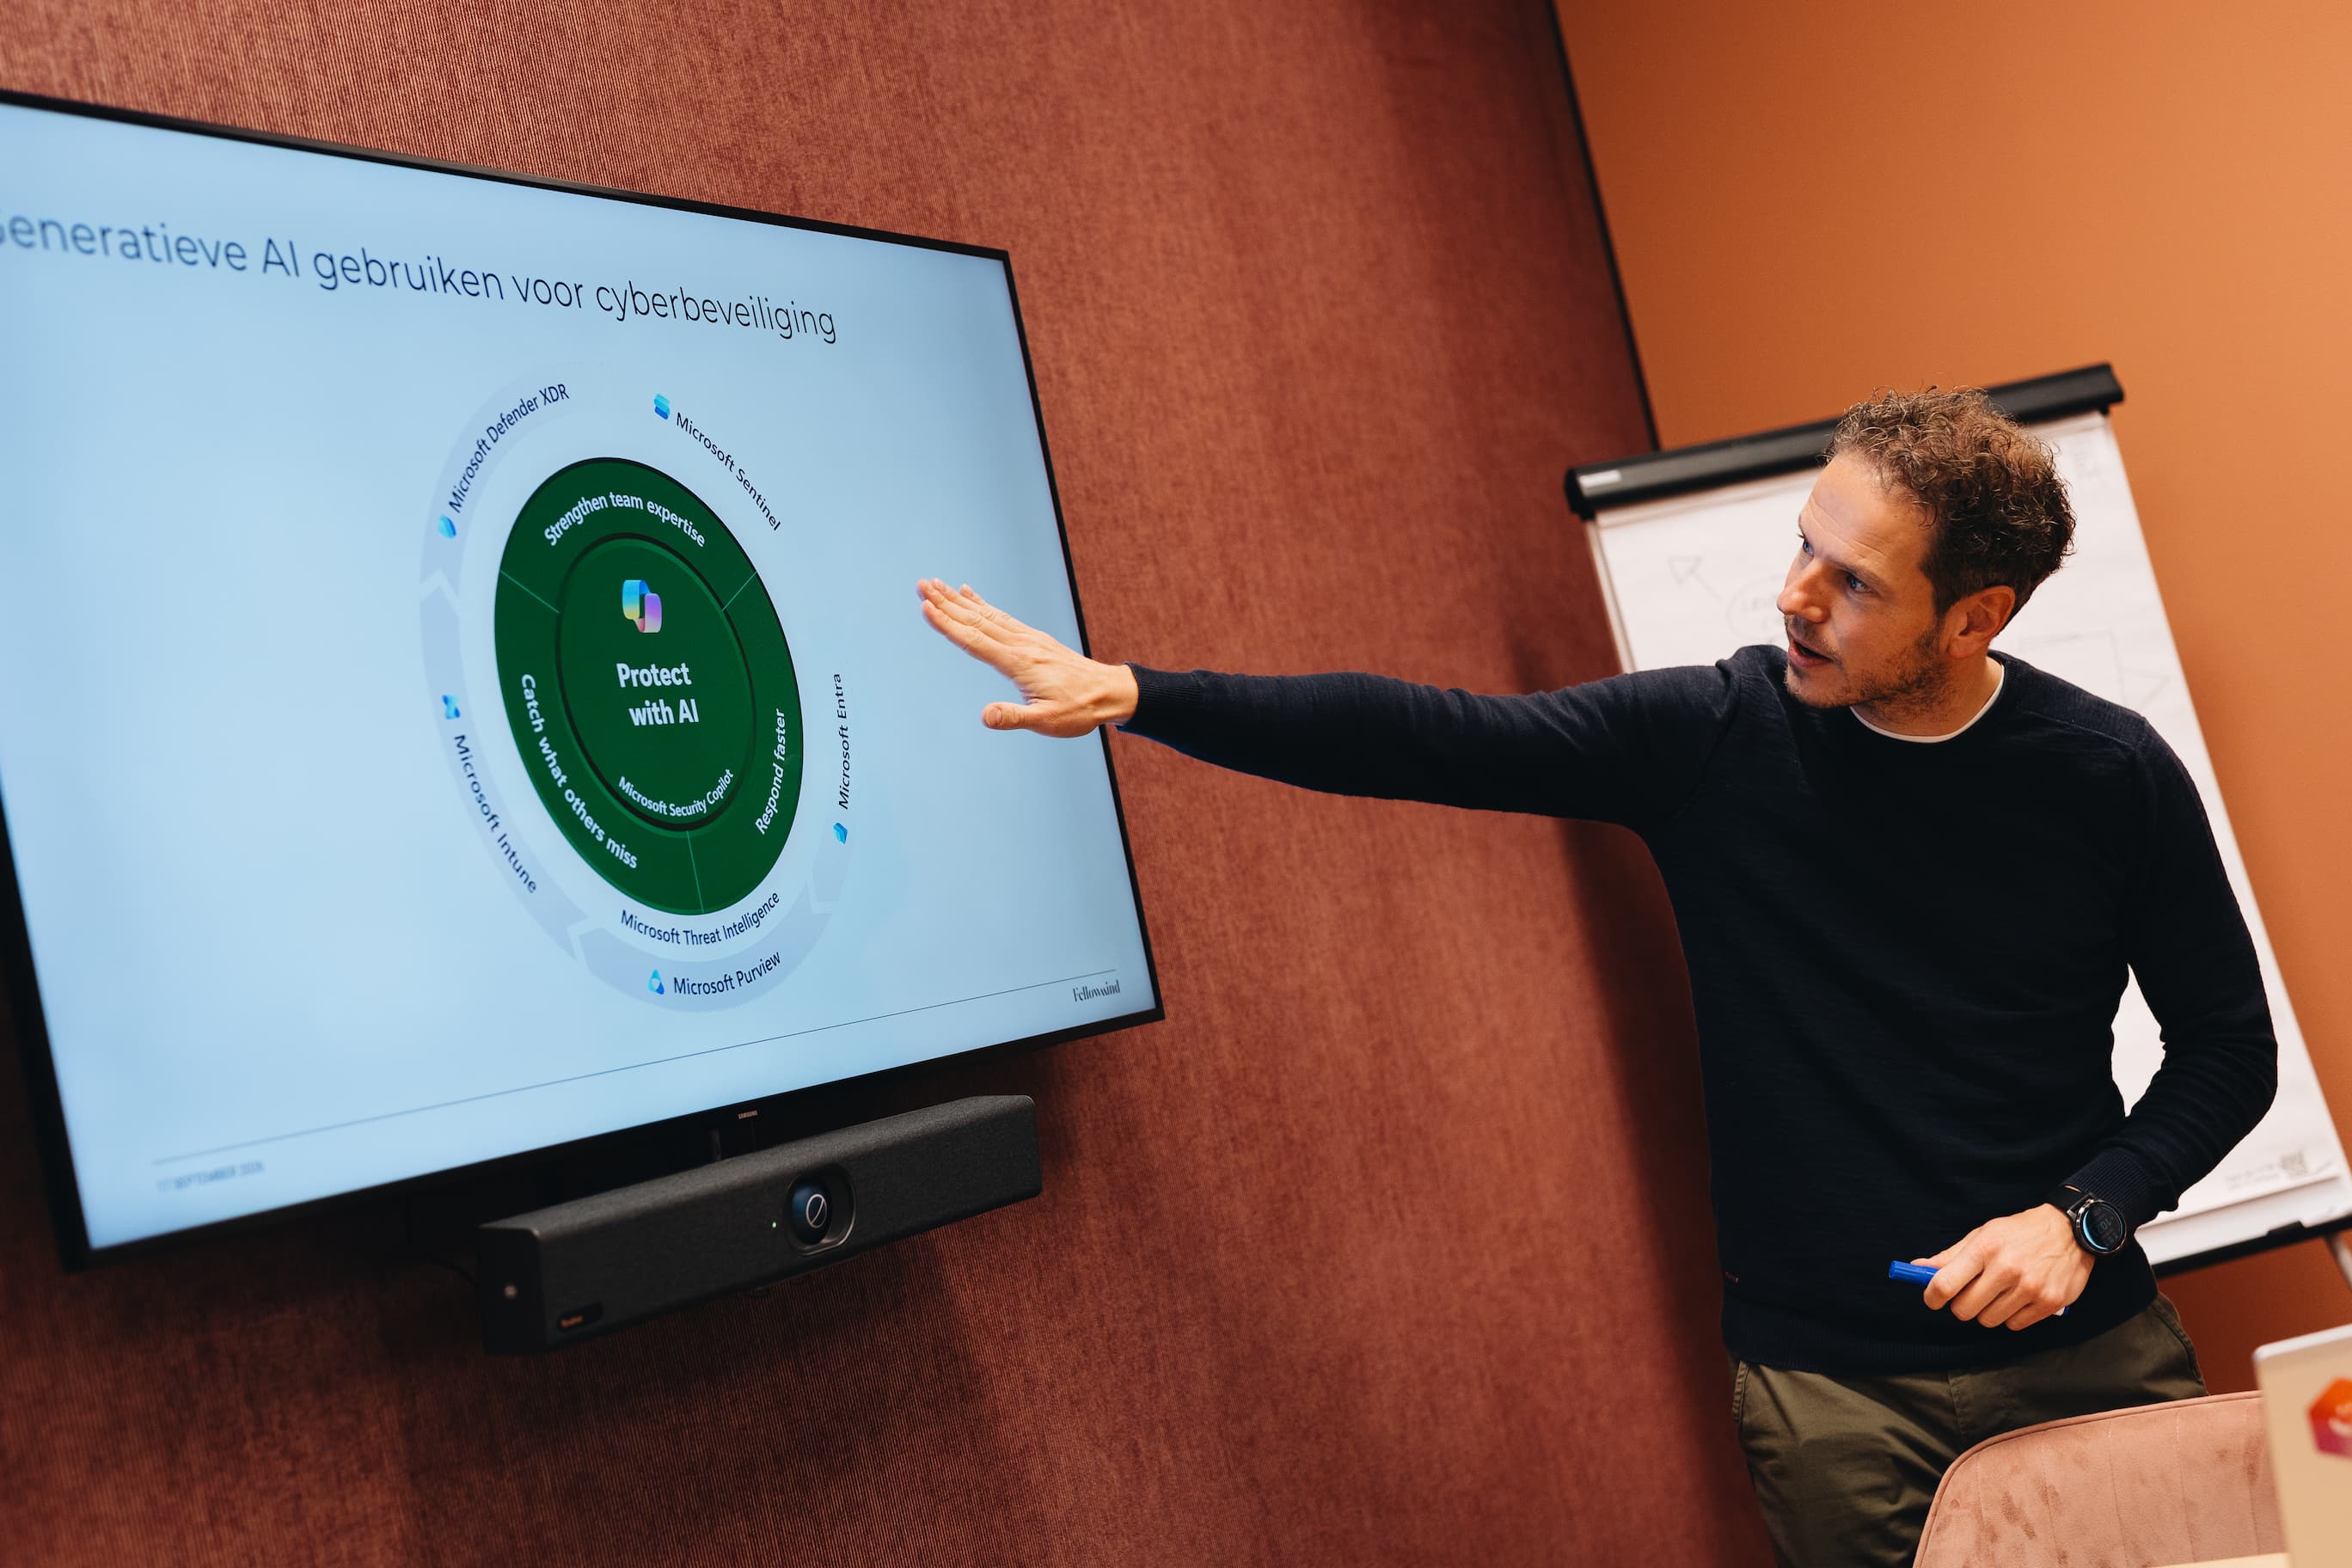
Agentic security levert pas waarde op wanneer het onderdeel wordt van de dagelijkse security-operatie. Binnen een SOC ondersteunen AI-agents bij het analyseren van signalen, het prioriteren van incidenten en het versnellen van onderzoek. Daardoor ontstaat meer ruimte voor securityspecialisten om zich te richten op complexe vraagstukken en besluitvorming.
Voor veel organisaties is het echter lastig om de benodigde expertise en bezetting zelf te organiseren. Managed XDR biedt dan een schaalbaar alternatief. Door technologie, monitoring en specialistische ondersteuning te combineren, ontstaat een continu beveiligingsniveau zonder dat organisaties de controle verliezen over hun risico's, beleid en mandaat.
De businesscase gaat verder dan beveiliging
De waarde van agentic security zit niet alleen in betere beveiliging, maar ook in meetbare bedrijfsresultaten. Organisaties die AI inzetten binnen hun security-operatie kunnen incidenten sneller onderzoeken en afhandelen, waardoor risico's afnemen en securityteams efficiënter werken.
Organisaties die AI inzetten binnen hun security-operatie kunnen incidenten sneller onderzoeken en afhandelen, waardoor risico's afnemen en securityteams efficiënter werken.
Onderzoeken wijzen erop dat deze aanpak kan bijdragen aan een lagere kans op succesvolle beveiligingsinbreuken, lagere herstelkosten na incidenten en minder technologie-uitgaven door consolidatie van securitytools. In een Forrester Total Economic Impact-studie uit 2026 werd voor een samengestelde organisatie zelfs een verwachte ROI van 124 procent over drie jaar gemodelleerd. Daarnaast laat een onderzoek van Microsoft onder meer dan 150 organisaties een verband zien tussen het gebruik van Security Copilot en een gemiddelde verkorting van de oplostijd van securityincidenten met ongeveer 30 procent.
Deze resultaten zijn natuurlijk geen garantie voor iedere organisatie. Wel bieden ze een nuttig referentiepunt. Een sterke businesscase vertaalt deze inzichten naar de eigen situatie, bijvoorbeeld op basis van incidentvolume, downtimekosten, hersteltijd, beschikbare expertise en het aantal overlappende securityoplossingen.
De strategische keuze
Agentic security vervangt menselijke expertise niet. Het maakt die expertise sneller en op grotere schaal beschikbaar. Het grootste voordeel ontstaat niet door maximale autonomie, maar door autonomie goed te begrenzen, meetbaar te maken en te verbinden aan bedrijfsdoelen.
Fellowmind helpt organisaties om die stap beheerst te zetten. Met expertise in Microsoft Sentinel, Microsoft Defender, Security Copilot en agent governance brengen we technologie, processen en governance samen. SOC- en Managed XDR-diensten verbinden de strategische ambitie met dagelijkse monitoring, detectie, onderzoek en response.
Weten hoe jij de volgende stap kunt zetten in agentic security?
Agentic security helpt organisaties om AI veilig in te zetten voor detectie, onderzoek en respons op dreigingen. Maar succes vraagt meer dan technologie alleen. Governance, toegangsbeheer en controle blijven essentieel. Benieuwd hoe jouw organisatie hiermee aan de slag kan? Vul het formulier in en we nemen contact met je op om naar de beste vervolgstappen te kijken.